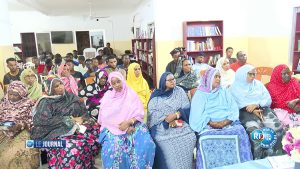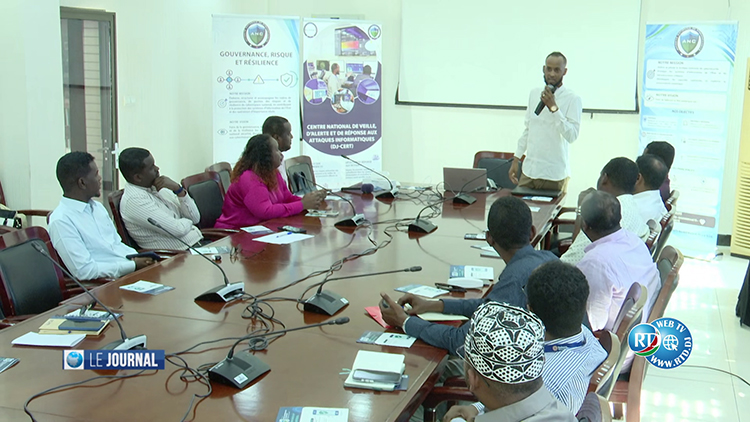
Après les quartiers, les jeunes et les familles, l’Autorité nationale de cybersécurité élargit son action aux acteurs économiques. Au Palais du Peuple, une équipe du CERT a animé un atelier de sensibilisation destiné aux représentants des établissements bancaires, avec la participation de la Banque centrale et des autorités compétentes. Au cœur des échanges : la protection des systèmes financiers face à des cybermenaces dont les conséquences peuvent dépasser le cadre d’une seule institution.
Le choix du secteur bancaire n’est pas anodin. Banques, infrastructures de paiement et opérateurs de paiement mobile occupent une place essentielle dans le fonctionnement de l’économie. Le moindre incident informatique peut affecter les transactions, perturber les services aux clients et compromettre la continuité des opérations. La sécurité de ces systèmes constitue donc un enjeu qui dépasse les seules directions informatiques.
Au cours de cet atelier, les experts ont passé en revue plusieurs risques auxquels les établissements financiers sont exposés. Premier point de vigilance : la gestion des mots de passe et des accès informatiques. Des identifiants mal protégés peuvent ouvrir la voie à des intrusions et permettre aux cybercriminels d’accéder à des informations sensibles. Le recours à des gestionnaires de mots de passe sécurisés et à des pratiques rigoureuses de protection des accès a ainsi été mis en avant.
Autre danger évoqué : les logiciels piratés et les programmes malveillants qu’ils peuvent dissimuler. À cela s’ajoute le risque des faux sites bancaires, dont les adresses imitent celles des institutions légitimes pour tromper les utilisateurs et récupérer leurs données confidentielles. La surveillance des noms de domaine et la vigilance face aux liens suspects figurent parmi les mesures de prévention abordées.
L’atelier a également insisté sur la capacité des établissements à résister à une attaque et à reprendre rapidement leurs activités. Sauvegardes régulières, conservation de copies hors ligne, mises à jour des serveurs et des applications, inventaire des équipements : autant de précautions qui permettent de réduire les vulnérabilités et de limiter les conséquences d’un incident informatique.
Mais la technologie ne suffit pas. Les cyberattaques exploitent aussi les erreurs humaines, notamment à travers l’ingénierie sociale. Un message alarmant, une fausse demande urgente ou une instruction provenant d’une source non vérifiée peuvent suffire à compromettre un système. D’où l’importance de former les personnels, de vérifier les demandes inhabituelles et de faire de la vigilance un réflexe professionnel.
En réunissant les acteurs bancaires autour de ces questions, l’ANC entend promouvoir une approche collective de la cybersécurité. Car la protection du système financier repose autant sur la solidité des dispositifs techniques que sur la coordination entre les institutions et la préparation de leurs équipes.
Cette rencontre s’inscrit dans la campagne nationale de sensibilisation conduite par l’ANC durant tout le mois d’octobre. Après les actions de proximité auprès des citoyens, l’Autorité poursuit ainsi son travail auprès des institutions et des opérateurs d’importance vitale. Une démarche qui rappelle que face aux menaces numériques, la prévention reste l’une des premières lignes de défense.